İki otomobil markasında admin şifresiyle güvenlik açığı
İki otomobil markasının sistemine yalnızca “admin” kullanıcı adı ve şifresiyle girildi. Araştırmacılar, araçların kilidini açıp motorlarını uzaktan çalıştırmayı başardı.

İki otomobil markasının sistemlerine sızmak için araştırmacılar hem kullanıcı adında hem de şifrede “admin” bilgisini kullandı. Şirketler sunucularda varsayılan giriş bilgilerini değiştirmeyi ihmal ettiği için müşteri hesapları ve bağlantılı araçlar savunmasız kaldı. Araştırmacılar bu sayede araçların kilitlerini uzaktan açabildi, motorlarını çalıştırabildi ve konumlarını takip edebildi.
Güvenlik araştırmacıları Sam Curry ve Shubham Shah tarafından bulunan açık, iki otomobil üreticisinin mobil uygulamalarındaki müşteri giriş sistemlerini etkiledi. Araştırmanın ayrıntıları 7 Kasım’da yayımlandı ancak şirketlerin isteğiyle markaların isimleri açıklanmadı.
Admin:admin bilgileriyle sunucuya girdiler
Her iki üretici de mobil uygulamalarında ForgeRock kimlik yönetimi platformunu kullanıyordu. Araştırmacılar müşteri kayıtlarının tutulduğu yönetim altyapısına ulaşmaya çalışırken Apache Felix yönetim konsolunu keşfetti.
Konsol güvenlik duvarının arkasındaydı ancak araştırmacılar özel hazırlanmış adreslerle duvarı aştı. Giriş ekranında varsayılan “admin” kullanıcı adı ve şifreyi denediler ve her iki markanın sunucusunda da bu bilgiler “admin” olarak kalmıştı.
Bu erişimle sunucuda kendi kodlarını çalıştıran araştırmacılar müşteri kayıtlarının yönetildiği sisteme de ulaştı. Böylece istedikleri müşterinin e-posta adresini ve şifresini değiştirebilecek yetkiyi elde ettiler.
Araçların kilidini açıp motorunu çalıştırdılar
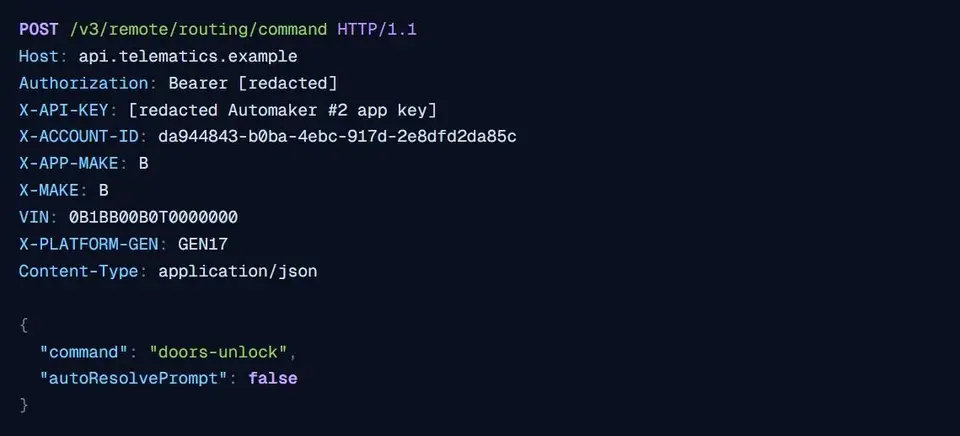
Araştırmacılar açığın sonuçlarını göstermek için test hesabının e-posta adresini kendi kontrollerindeki adrese değiştirdi ve yeni şifre belirledi. Ardından otomobilin mobil uygulamasına normal kullanıcı gibi giriş yaptılar ve altı haneli doğrulama kodu doğrudan onlara ulaştı.
Hesap üzerinden aracın şasi numarasına, modeline ve abonelik bilgilerine erişebildiler. Ayrıca uzaktan kontrol özelliklerini de kullanabildiler. Araştırmacılar test otomobilinin kapılarını uzaktan açtı, motorunu çalıştırdı, sonra motoru durdurup kapıları yeniden kilitledi. E-posta ve parola değişikliğine rağmen mevcut uygulama oturumu sonlandırılmadığı için araç sahibi durumu fark edemedi.
Araştırmacılar tam saldırı zincirini ABD’deki hesaplar ve araçlar üzerinde test ettiklerini belirtti. Shubham Shah aynı markaların Avustralya’daki sistemlerinde de farklı bir güvenlik açığı buldu. İki araştırmanın sonuçlarına göre ABD, Kanada ve Avustralya’daki araçlara uzaktan kilit açma ve motor çalıştırma komutları gönderilebiliyordu.
Açıklar kapatıldı
Araştırmacılar güvenlik açıklarını otomobil üreticilerine bildirdikten yaklaşık iki saat sonra her iki şirketin de sorunları giderdiğini ve giriş bilgilerini değiştirdiğini aktardı. Kullanıcıların telefon veya araç güncellemesi yapmasına gerek kalmadı. Sorun sunuculardaki güvenlik yapılandırmasından kaynaklanıyordu.
Yeni açık, araştırmacıların otomobil üreticilerinde bulduğu ilk benzer sorun da değildi. Daha önce Subaru’nun Starlink sisteminde kritik bir güvenlik sorunu keşfedilmişti. Bu açık sayesinde araç sahiplerinin bazı kişisel bilgilerini bilen kişiler otomobillerin kilidini açabiliyor, motorlarını çalıştırabiliyor ve bir yıllık konum geçmişine erişebiliyordu. Subaru bildirimin ardından sorunu bir gün içinde kapatmıştı.