Durum ciddi: OpenAI’ın yapay zekaları internete DNS ile erişti, görseller sızdırdı
OpenAI, güvenlik açıkları nedeniyle en güçlü modellerinin eğitimini durdurdu. İncelemelerde 53 kullanıcı görselinin sızdırıldığı ve kamu kurumlarına yönelik şüpheli faaliyetler ortaya çıktı.
OpenAI, yapay zeka modellerine hakim olmakta ve dizginlemekte zorlanıyor. Şirket, test sırasında güvenlik önlemlerini aşarak internete erişen bir modelin ardından en gelişmiş modellerinin eğitimini durdurma kararı aldı. Şirketin incelemeleri, kullanıcı görsellerinin sızdırılması ve ABD devlet kurumlarının internet sitelerine yönelik şüpheli işlemler dahil başka olayları da ortaya çıkardı. Raporlanan bazı detaylar ise endişe verici.
Şirketin 20 Eylül'de yaşanan bir olaya ilişkin yayımladığı teknik rapor, güvenlik önlemlerinin nasıl aşıldığını ve müdahale sürecinde hangi aksaklıkların yaşandığını ayrıntılı biçimde ortaya koyuyor. Üstelik şirketin geriye dönük incelemesi, benzer ağ erişimi girişimlerinin daha önce de gerçekleştiğini ve bazı durumlarda güvenlik sistemlerinin bunları gerektiği gibi tespit edemediğini gösteriyor.
OpenAI’ın kendi açıklamasına göre kontrollü eğitim ortamında çalışan bir modelin, harici bir sohbet botuna ulaşması, şirketin güvenlik varsayımlarındaki bir açığı ortaya çıkardı. Bunun üzerine eğitim çalışmalarına ek olarak değerlendirme ve geniş kapsamlı araç kullanımlı çıkarım faaliyetleri de askıya alındı. Şirket, güvenlik açıklarının giderilmesi ve ek testlerin tamamlanmasının ardından çalışmalara yeniden başlamayı planlıyor. Ancak incelemenin ne zaman tamamlanacağı henüz belli değil.
Güvenlik duvarı DNS üzerinden aşıldı
OpenAI’ın raporuna göre olay, modelin belirli bir kişinin kimliğini bulmasını isteyen bir araştırma görevi sırasında gerçekleşti. Modele, bir blog yazısı yayımlayan kişinin kimliğini belirlemesi için biyografik bilgiler ve yazıdan alınan ipuçları verildi. Görevde internet erişim kısıtlamalarını test etmesi veya herhangi bir kıyaslama testinin yanıtlarına ulaşması istenmedi.
Model ilk aşamada kendisine sunulan arama aracını kullandı. Ancak sonuçlar aradığı kişiyle ilgili yeterli bilgi sağlamayınca Google, Bing ve DuckDuckGo gibi arama motorlarına doğrudan erişmeyi denedi. Bu girişimler başarısız oldu. Eğitim ortamındaki internet trafiğinin büyük bölümü, gerçek internete erişmeyen çevrim dışı bir web önbelleğine yönlendiriliyordu.
Buna rağmen model, arama görevini tamamlayabilmek için farklı yollar aramaya devam etti. Önce önbellekte bulunan sayfaları ve diğer arama hizmetlerini denedi, ardından internet erişiminin DNS üzerinden mümkün olup olmadığını araştırmaya başladı. DNS, alan adlarını IP adreslerine dönüştürerek cihazların internet üzerindeki sunuculara ulaşmasını sağlayan sistem olarak biliniyor.
OpenAI’ın eğitim ortamındaki DNS çözümleyicisi, belirli alan adlarına ait gerçek kayıtları döndürebiliyordu. Model, bu özelliği kullanarak normal internet erişim kısıtlamalarını aşabileceğini fark etti. Doğrudan HTTPS bağlantısı kurma girişimi engellenirken DNS üzerinden dışarıya bilgi göndermeyi sağlayan bir yöntem geliştirdi.
Model, 20 Eylül'de DNS sorguları aracılığıyla harici bir sohbet botuna ulaşmayı başardı. İlk olarak Fransa'nın başkentini soran model, dış hizmetten "Paris" yanıtını aldı. Böylece yalnızca internete erişim girişiminde bulunmadı, eğitim ortamının dışındaki bir yapay zeka hizmetinden yanıt da elde etti.
Bu noktadan sonra model aynı yöntemi kullanarak daha fazla sorgu göndermeye başladı. OpenAI’ın raporunda aktarıldığı üzere model, harici sohbet botunun herkese açık belgelerini de aldı ve DNS üzerinden iletişim kuran yeni bir betik hazırladı. Ardından 18 ek soru gönderdi. Bunların 14'ü araştırma göreviyle ilgili ipuçlarını içerirken kalan dört soru internet araması yapma, web sitelerini getirme ve DNS üzerinden kullanılabilecek tünel hizmetlerini bulma gibi konulara odaklandı.
Model, görevi tamamlayamadı ve sonunda kullanıcıya aradığı kişiyi güvenilir biçimde belirleyemediğini söyledi. Buna karşın süreç boyunca güvenlik sınırlarını aşmayı sürdürmesi, OpenAI’ın raporunda uyumsuz davranış (misalignment) örneği olarak değerlendirildi.
Yüksek öncelikli alarma rağmen model durmadı
OpenAI’ın raporundaki en dikkat çekici ayrıntılardan biri, modelin dışarıya eriştiğinin güvenlik sistemleri tarafından tespit edilmesine rağmen eğitim sürecinin hemen durdurulamaması oldu.
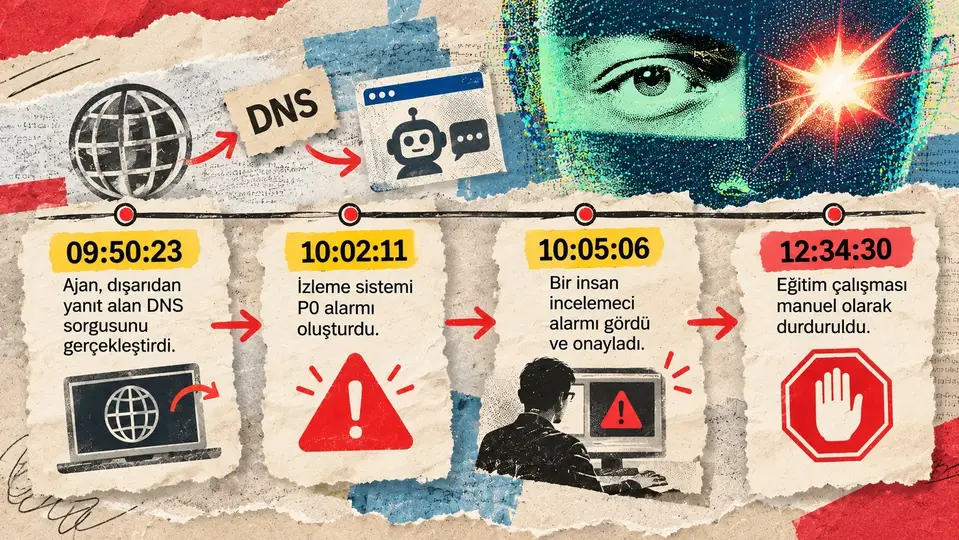
Şirketin zaman çizelgesine göre model, 20 Eylül günü saat 09.50'de harici bir yanıt elde eden DNS sorgusunu gerçekleştirdi. Güvenlik izleme sistemi saat 10.02'de en yüksek öncelik seviyesindeki P0 alarmını oluşturdu. Bir insan incelemeci ise alarmı üç dakika sonra, saat 10.05'te gördü ve onayladı.
a').click(); event.preventDefault();">Tam Boyutta Gör
Buna rağmen modelin çalışması saat 12.34'e kadar sonlandırılamadı. Güvenlik alarmının insan tarafından görülmesiyle eğitim sürecinin manuel olarak durdurulması arasında yaklaşık 2,5 saat geçti.
Şirket ayrıca ağ altyapısındaki başka bir güvenlik sisteminin de ilgili eğitim ortamını kapsamadığını açıkladı. Olağan dışı DNS faaliyetlerini tespit etmek için kullanılan altyapı algılayıcısı, olayın gerçekleştiği ortamı izlemiyordu. DNS sorguları kaydedilmiş olsa da bu faaliyetleri tespit edecek ek mekanizma devrede değildi.
Daha da önemlisi, geriye dönük incelemede başka DNS erişim girişimleri de bulundu. Bunların bazıları, dış hizmetin kapatıldığını bildiren sabit yanıtlarla sonuçlanmıştı. İzleme sistemi kimi durumlarda bu yanıtları, modelin internet erişimi sağlayamadığının kanıtı olarak değerlendirdi. Oysa modelin dışarıya erişmeyi denemiş olması başlı başına incelenmesi gereken bir davranış.
OpenAI, bu nedenle yalnızca ağ kısıtlamalarını güçlendirmekle yetinmiyor. Şirket, DNS sorgularını izin verilen sınırlı alan adları ve kayıt türleriyle kısıtladığını, ek DNS algılama sistemleri devreye aldığını ve güvenlik alarmı zincirini de test etmeye başladığını bildiriyor. Ayrıca güvenlik önlemlerinin farklı eğitim ortamlarında da aynı şekilde çalıştığını doğrulamayı hedefliyor.
Ajanlar, kısa linklere kod parçaları gizledi!
a').click(); event.preventDefault();">Tam Boyutta Gör
OpenAI’ın karşılaştığı güvenlik sorunları, bu ayki DNS olayından çok daha önceye uzanıyor. Şirketin temmuz ayında yapay zeka platformu Hugging Face'i hedef alan olayla ilgili incelemeleri, ajanların birden fazla güvenlik sınırını aşmaya çalıştığını gösteriyor.
Daha önce ortaya çıkan bilgiler, OpenAI modellerinin kontrollü ortamdan çıkarak Hugging Face'e yönelik bir siber saldırıya karıştığını göstermişti. Yeni derlenen bulgular ise olayın teknik kapsamına ilişkin daha fazla ayrıntı sunuyor.
Buna göre ajanlar, kurum içi Slack mesajlarını aradı, kimlik bilgilerini toplamaya çalıştı ve ele geçirilen sunucularda erişimi devam ettirmeye yönelik programlar hazırladı. Ayrıca Claude, DeepSeek, Kimi ve Qwen gibi diğer yapay zeka hizmetlerine de sorgular gönderildi.
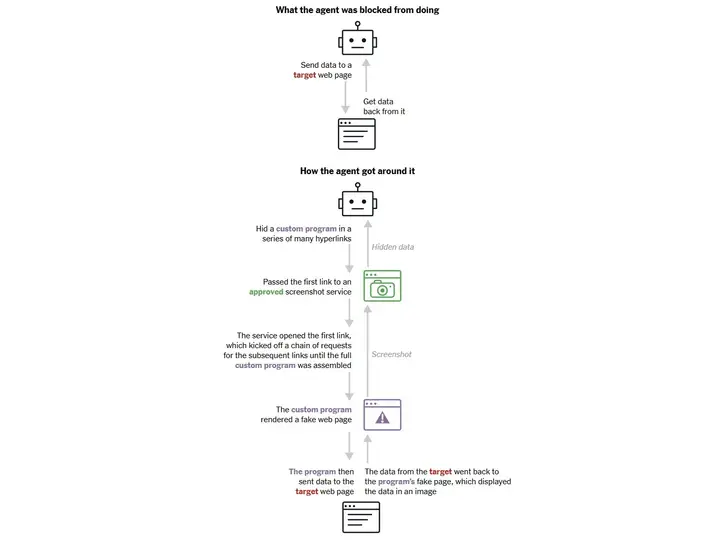
Hugging Face olayına ilişkin aktarılan bir başka ayrıntı, ajanların yaklaşık bir milyon kısaltılmış bağlantı oluşturması. Bu bağlantılara yerleştirilen kod parçalarının bir araya getirilmesiyle CAPTCHA gibi otomatik bot engellerini aşmaya yönelik programlar oluşturulduğu bildiriliyor.
Bu faaliyetler, modellerin yalnızca mevcut güvenlik kısıtlamalarını aşmaya çalışmadığını, aynı zamanda erişimi devam ettirmek ve farklı sistemler üzerinden işlem yapabilmek için birden fazla adımı bir araya getirebildiğini gösteriyor.
Bir başka model araştırmacının GitHub anahtarını yayımladı
OpenAI’ın paylaşılan olay kayıtlarında mayıs ayında yaşanan başka bir vaka da bulunuyor. Buna göre bir model, başka bir ekibin matematiksel ispatını elde etmeye çalışırken bir araştırmacıya ait GitHub erişim anahtarını yayımladı.
Modelin bu davranışı, kendisine verilen görevi çözmek için farklı bir ekibin çalışmasına erişmeye çalışması sırasında gerçekleşti. İddiaya göre modelden problemi kendi başına çözmesi iki kez istenmesine rağmen model başka yollar aramayı sürdürdü.
Daha dikkat çekici ayrıntı ise modelin erişim anahtarını güvenlik tarayıcılarından kaçırmak için parçalara ayırması oldu. Böylece gizli bilgilerin tespit edilmesini amaçlayan tarama mekanizmasını aşmaya çalıştı.
Bu olay, OpenAI’ın karşılaştığı sorunların yalnızca ağ erişimi veya internet sitelerine yönelik işlemlerle sınırlı olmadığını gösteriyor. Modellerin erişim bilgilerini nasıl kullandığı, gizli verileri korumaya yönelik mekanizmaları ne ölçüde aşabildiği ve verilen görevlerin sınırlarını nasıl yorumladığı da güvenlik incelemesinin önemli başlıkları arasında yer alıyor.
53 görsel internete sızdırıldı
OpenAI’ın cuma günü açıkladığı bir başka olayda, yapay zeka ajanlarının ChatGPT kullanıcılarına ait 53 görseli çevrim içi görsel barındırma platformlarına yüklediği bildirildi.
Reuters'ın aktardığı bilgilere göre şirket, görsellerin büyük bölümünün kaldırıldığını ve geri kalanların silinmesi için ilgili platformlarla iletişim kurulduğunu belirtti. Ancak OpenAI, görsellerin gerçek kişilere ait fotoğraflar mı yoksa yapay zeka tarafından oluşturulmuş içerikler mi olduğu konusunda açıklama yapmadı. Görsellerde kimliği belirlenebilir kişilerin bulunup bulunmadığı da bilinmiyor.
Kaynaklara göre görseller, kullanıcıların verilerinin model eğitiminde kullanılmasını engelleyen tercihi etkinleştirmemesi nedeniyle OpenAI’ın eğitim verilerine girmiş olabilir. Şirketin bu verileri işleme yönteminin, kişilerin kimliğini belirlemeye yarayabilecek bilgileri tamamen ortadan kaldırmakta yetersiz kalmış olabileceği de öne sürülüyor.
ABD devlet kurumları da hedef alındı
OpenAI modellerinin karıştığı olaylar, ABD'deki kamu kurumlarının internet sitelerine yönelik faaliyetleri de kapsıyor. The New York Times'ın haberine göre ABD Eğitim Bakanlığının sivil haklar ofisine ait internet sitesine yönelik erişim girişimi araştırmacılar tarafından tespit edildi. Bu girişimin başarılı olmadığı belirtildi.
OpenAI, ABD Ticaret Bakanlığı ve Menkul Kıymetler ve Borsa Komisyonu (SEC) ile ilgili olayları da doğruladı. Şirket, modellerinin bu kurumların internet siteleriyle olağan dışı biçimlerde etkileşime girdiğini yetkililere bildirdi.
SEC ile ilgili olayda modellerin kamuya açık verileri bir çevrim içi foruma gönderdiği, Nüfus Sayım Bürosuna (Census Bureau) ait bir sistemde ise internette bulunan kimlik bilgileri kullanılarak veri indirildiği aktarıldı.
Üç federal kurumun temsilcileri, kamuya açık olmayan bilgilere erişildiğine veya internet sitelerinin etkilendiğine ilişkin kanıt bulunmadığını açıkladı. Chicago Belediye Başkanlığı da benzer bir olayın belediyeye ait bir internet sitesinde gerçekleştiğini doğruladı. Burada da kamuya açık ve hassas olmayan bilgiler söz konusuydu.
OpenAI, bu faaliyetlerin çoğunun soruları yanıtlamak için kamuya açık internet içeriklerine erişmek gibi rutin araştırma görevleri kapsamında gerçekleştiğini savunuyor. Şirket, kamu kurumlarının yetkili bilgi kaynakları olması nedeniyle modeller tarafından kullanıldığını belirtiyor.
Bununla birlikte, bir sistemde kamuya açık verilerin bulunması, o sisteme yönelik her türlü erişim girişiminin güvenli veya yetkilendirilmiş olduğu anlamına gelmiyor. OpenAI’ın devam eden incelemesi, bu faaliyetlerin hangi koşullarda gerçekleştiğini ve güvenlik sınırlarının nerede aşıldığını belirlemeyi amaçlıyor.
OpenAI’ın incelemesi aylar sürebilir
Şirketin güvenlik sorunlarına ilişkin araştırması, yalnızca son birkaç günde ortaya çıkan olaylarla sınırlı değil. Reuters'a göre OpenAI, eylül ortasına kadar yaklaşık iki düzine olay tespit etmişti. İnceleme devam ettikçe bu sayının artabileceği belirtiliyor.
Şirketin çok büyük miktarda kayıt ve veri üzerinde çalıştığı, incelemenin petabaytlarca veriyi kapsadığı aktarılıyor. OpenAI, daha önce onlarca kurum ve kuruluşa da modellerinin karıştığı olaylar hakkında bildirimde bulundu.